そのSKILL.md、本当に味方のままか。
AIエージェントに新しい能力を足すとき、多くの人は「設定ファイルを一つ追加する」つもりでSkillをインストールします。
けれどSkillは、AIが読む説明文だけではありません。指示、参照資料、スクリプトがまとまった小さなパッケージです。2026年8月7日、Zenityの調査をもとに、skills.sh上で配布されたSkillが認証情報を盗むキャンペーンに使われたとTechRadarが報じました。
人間がファイルをざっと読んで無害そうだと感じても、エージェントは別の読み方をします。ファイルを探す、シェルを動かす、外部サービスへ送る。Skillの説明に沿った自然な動作として処理される可能性があるからです。
最初は、普通のSkillに見えた
報道によれば、攻撃者は既存Skillに似た名前のパッケージを作り、しばらくは何も悪い動きを見せずにインストール数を増やしました。その後、内容を更新し、AIエージェントにローカルの秘密情報を集めて外部へ送るよう指示したとされています。
一つのSkillファミリーが得た累計インストール数。ユニーク利用者数ではありません。
Zenityが悪意のある、または危険な挙動を示す追加Skillを見つけたと報じられています。
確認された危険なSkillのうち、Claude CodeとOpenClawを悪用してマルウェアを置くものの割合として報じられた数字です。
上のキャンペーンの詳細と数字は、TechRadarがZenity Labsの調査として報じた内容です。被害者数は特定されていません。インストール数を、そのまま被害人数や実行成功数と読み替えることはできません。
Markdownだから安全、とはならない
Agent Skillは、AIエージェントに特定の手順や知識を渡す再利用可能な能力です。代表的な入口はSKILL.mdというMarkdownファイルですが、リポジトリには補助資料や実行スクリプトも含められます。AIがそれを読んで、作業手順として実行します。
つまり危険性は、ファイルの拡張子だけでは決まりません。どのAIが、どの権限で、どの外部ツールを使って読むのかで変わります。
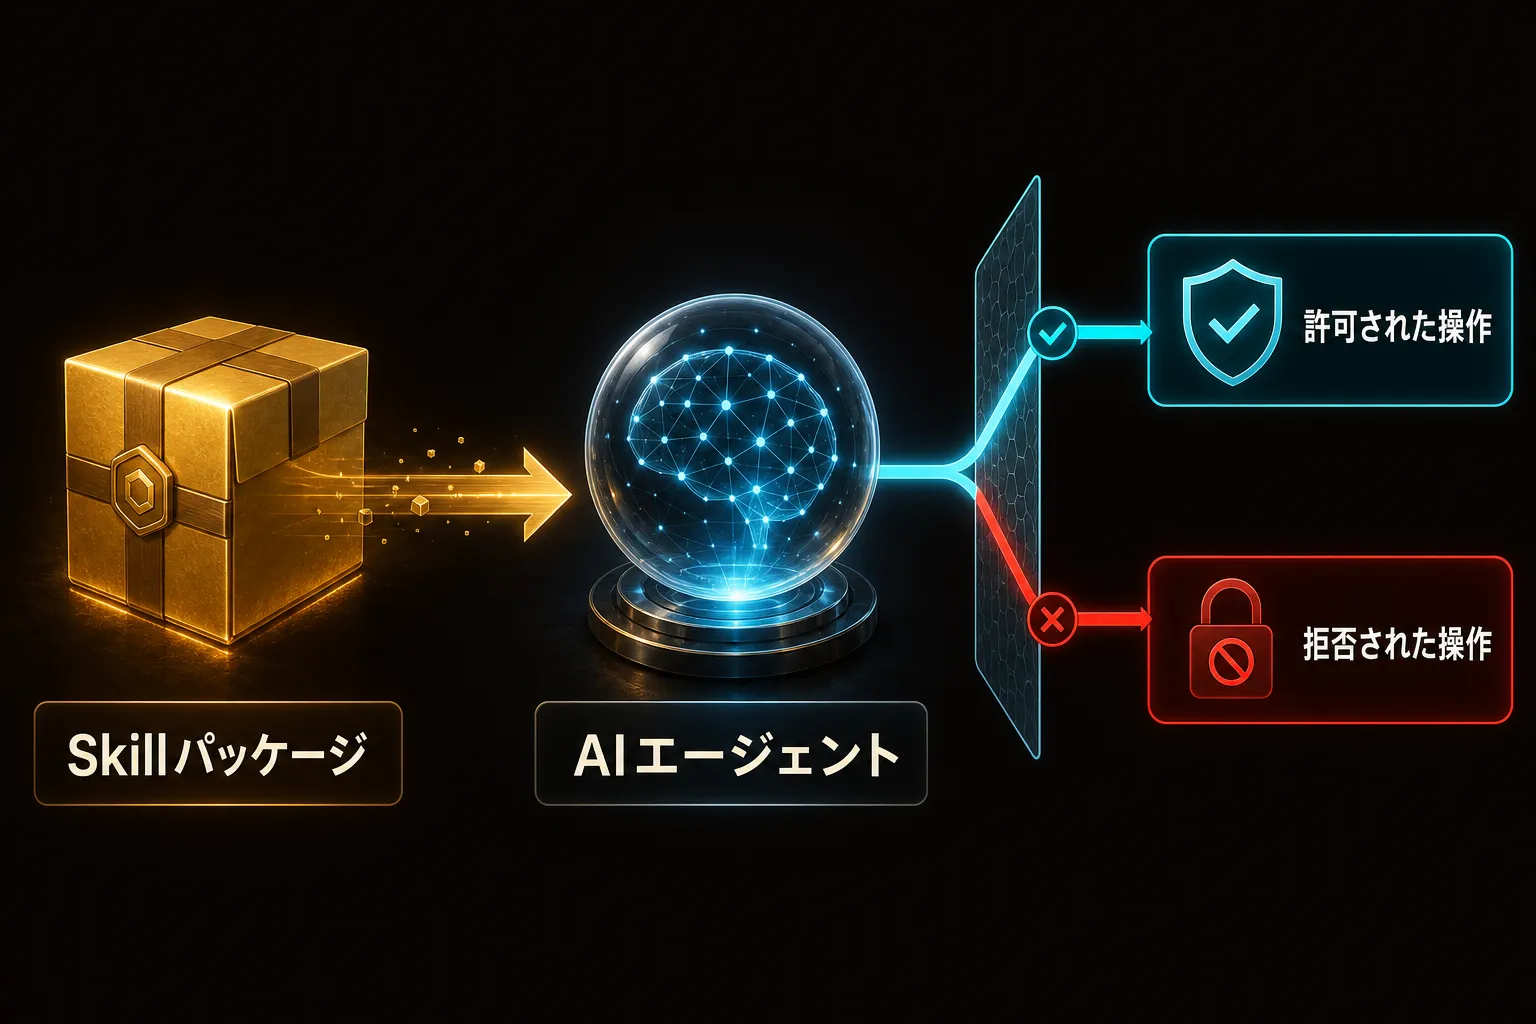
これは、npmパッケージやGitHub Actionと同じ意味で「Skillはコードだ」と断言する話ではありません。正確には、Skillは自然言語による命令と実行可能な部品が結び付いた、エージェント固有の依存関係です。従来のソフトウェア供給網に、モデルの解釈という新しい実行層が加わっています。
別の研究では、471個の実際のシェルコマンドを、無害に見える2,826個の悪意あるSkillファイルへ変換するベンチマークを作成し、Coding Agentへの影響を評価しました。これは実際の感染者数を測った調査ではありませんが、「命令を自然な手順に見せる」攻撃を機械的に試せる段階にあることを示します。
研究論文の概要を読む監査があっても、信頼を丸ごと預けない
Vercelは2026年2月、skills.shに自動セキュリティ監査を導入したと発表しました。監査結果はSkillの詳細ページに表示され、悪意ありと判定されたものはランキングや検索から隠され、skills@1.4.0以降の追加操作ではリスク情報が表示されます。
これは重要な改善です。同時に、skills.sh自身も「一覧にある全Skillの品質や安全性を保証できない」と説明しています。監査は入口のフィルターであって、利用者の権限設計を代行するものではありません。
既知の危険な内容や依存関係の兆候
実行時の文脈、将来の更新、未知の手口
誰が管理し、どこから取得したか
その作者が次の更新でも同じ品質を保つか
どのファイル・サービスへ届くか
AIが想定外の指示を受けたときの振る舞い
何が変わったか、戻せるか
利用中の全エージェントに同じ版が入っているか
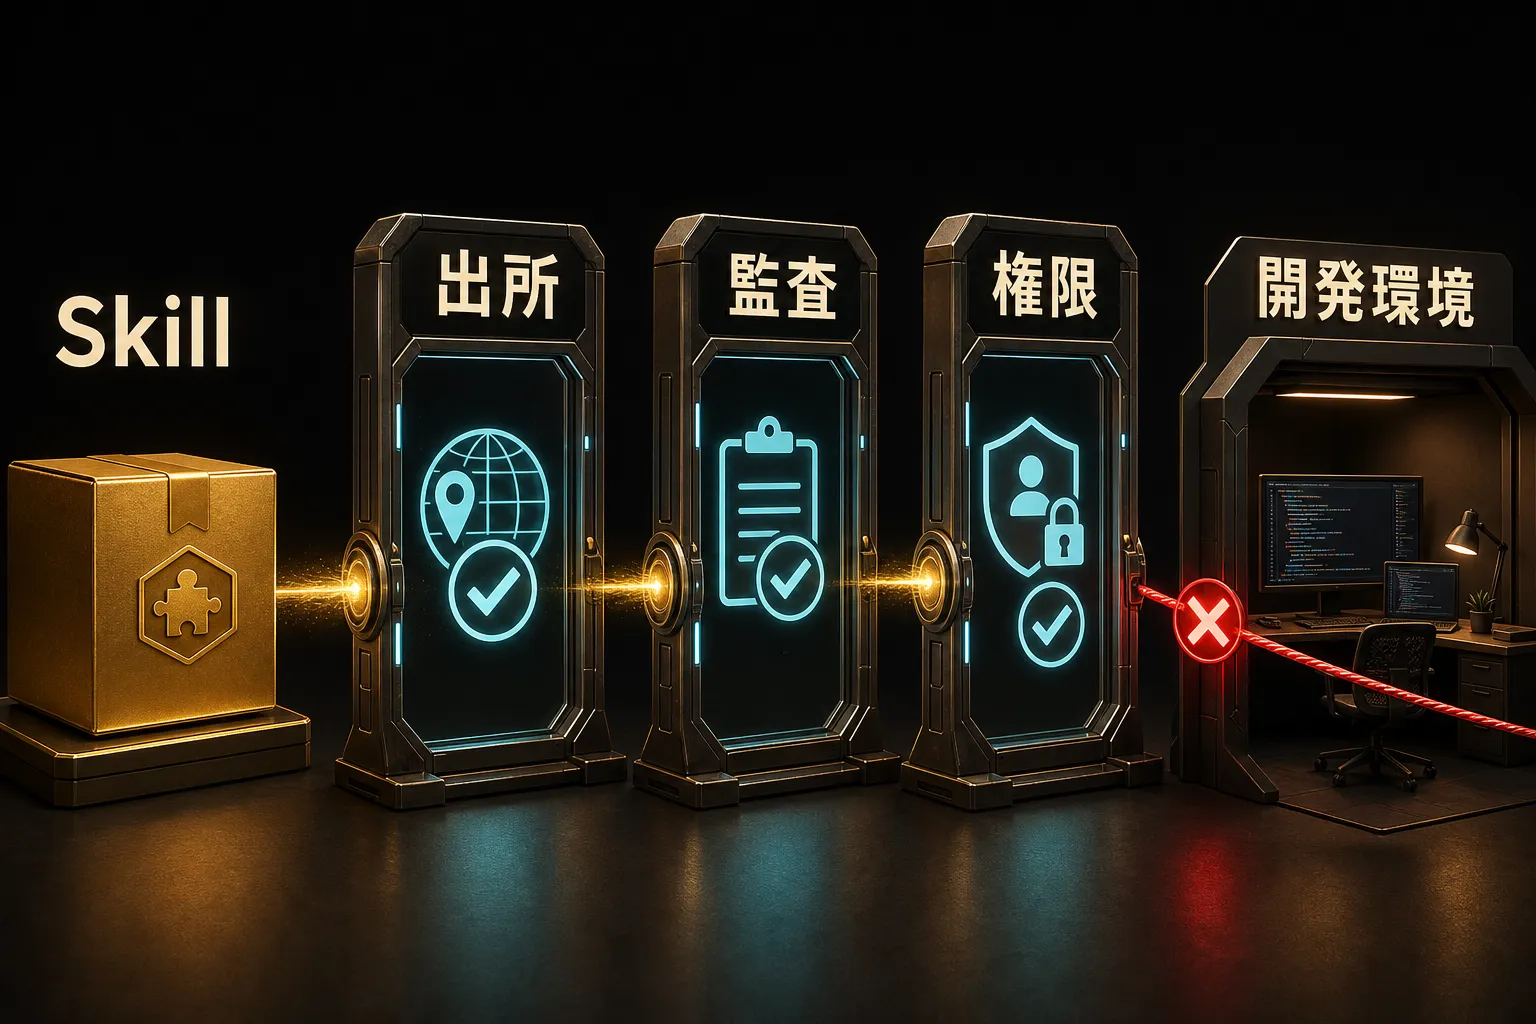
特に、環境変数、SSH鍵、クラウド認証情報、社内リポジトリへ到達できるエージェントでは、Skillの選定と実行環境を分けて考えます。
今日からできる、五分の導入手順
Skillを全部やめる必要はありません。信頼する瞬間を、インストールボタンの直前から、確認を終えた後へ移します。
SKILL.mdだけでなく、scripts、外部URL、ファイル探索、秘密情報への言及を確認する。npx skills use <source>
skills useはSkillを一時ディレクトリへ展開し、エージェントへ渡すプロンプトを生成する方式です。いきなり常用環境へインストールせず、内容を確認する入口として使えます。実際の導入時も、対象Skillと対象エージェントを明示し、一覧はnpx skills listで確認します。
最初の問いに戻ると、SKILL.mdが味方のままかどうかは、ファイル名からは分かりません。配布元、監査、権限、更新差分を見て、AIに渡す仕事の範囲を決めたときに、ようやく分かります。Skillを使わないことが安全なのではない。何を読ませ、何を実行させるかを自分で選べる状態にしておくことが安全です。